Datenschutzgesetz Schweiz: Was das revDSG technisch von Unternehmen verlangt
Das revDSG gilt seit dem 1. September 2023. Wir zeigen, was Datensicherheit, Verzeichnis, Meldepflicht und Auslandsbekanntgabe technisch bedeuten.
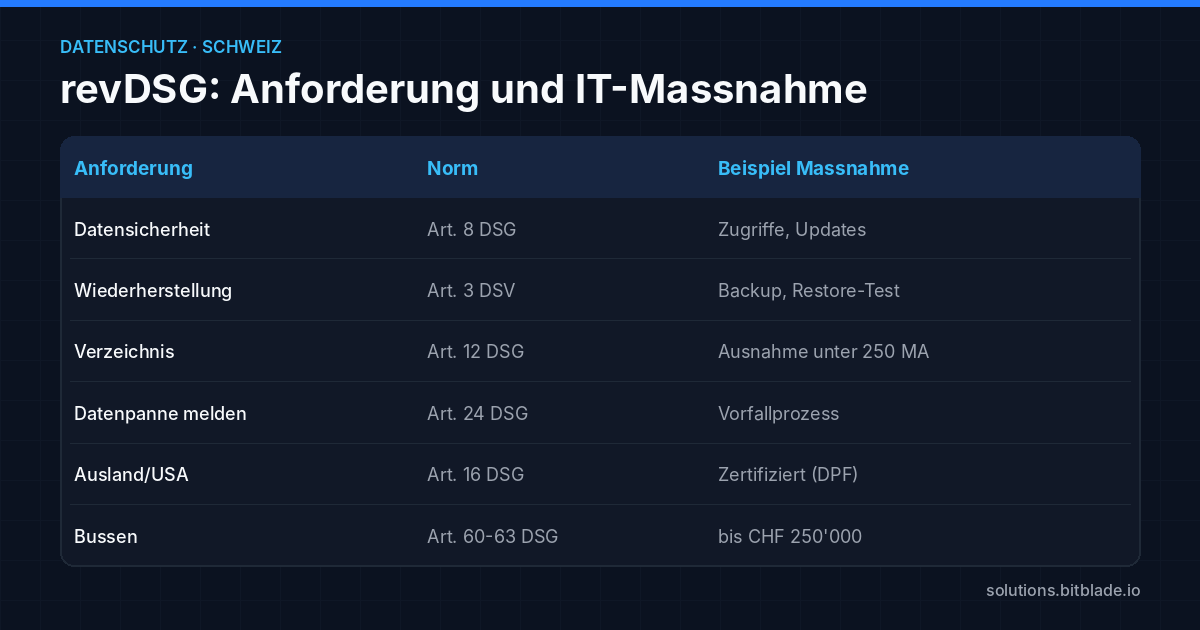
Das revidierte Datenschutzgesetz (revDSG) gilt in der Schweiz seit dem 1. September 2023. Technisch verlangt es von Unternehmen vor allem eine dem Risiko angemessene Datensicherheit (Art. 8 DSG), Datenschutz durch Technik und datenschutzfreundliche Voreinstellungen (Art. 7), die Meldung schwerer Datensicherheitsverletzungen an den EDÖB «so rasch als möglich» (Art. 24) und geeignete Garantien bei der Bekanntgabe von Daten ins Ausland (Art. 16). Die Mindestanforderungen an die Datensicherheit stehen in der Datenschutzverordnung (DSV).
Was gilt seit wann?
Das Bundesgesetz über den Datenschutz vom 25. September 2020 (>DSG, SR 235.1) ist laut Fedlex am 1. September 2023 in Kraft getreten. Dasselbe Datum nennt Art. 47 der >Datenschutzverordnung (DSV, SR 235.11). Wir beziehen uns im Folgenden auf die aktuell geltenden Fassungen (DSG: Stand am 7. Juli 2025, DSV: Stand am 1. Dezember 2025).
Datensicherheit: Art. 8 DSG und Art. 1 bis 6 DSV
Nach >Art. 8 Abs. 1 DSG gewährleisten der Verantwortliche und der Auftragsbearbeiter durch geeignete technische und organisatorische Massnahmen eine dem Risiko angemessene Datensicherheit. Die Massnahmen müssen es ermöglichen, Verletzungen der Datensicherheit zu vermeiden (Abs. 2). Was das konkret heisst, regelt der Bundesrat in der >DSV:
- Art. 1 DSV: Der Schutzbedarf der Personendaten und das Risiko werden bestimmt, die Massnahmen darauf abgestimmt. Schutzbedarf, Risiko und Massnahmen sind über die gesamte Bearbeitungsdauer zu überprüfen und nötigenfalls anzupassen.
- Art. 2 DSV: Die Massnahmen müssen vier Ziele sichern: Vertraulichkeit, Verfügbarkeit, Integrität und Nachvollziehbarkeit.
- Art. 3 DSV: Der Artikel zählt die Massnahmen auf, etwa Zugriffs-, Zugangs- und Benutzerkontrolle, Datenträger-, Speicher- und Transportkontrolle, die rasche Wiederherstellung der Daten bei einem Zwischenfall, aktuelle Betriebssysteme und Anwendungssoftware ohne bekannte kritische Lücken, Eingabe- und Bekanntgabekontrolle sowie die rasche Erkennung von Verletzungen.
- Art. 4 DSV: Die Protokollierung ist für Private nur in bestimmten Fällen Pflicht, nämlich bei grossem Umfang besonders schützenswerter Personendaten oder Profiling mit hohem Risiko, wenn präventive Massnahmen den Datenschutz nicht gewährleisten können.
- Art. 5 DSV: Wer besonders schützenswerte Personendaten in grossem Umfang bearbeitet oder ein Profiling mit hohem Risiko durchführt, braucht ein Bearbeitungsreglement für automatisierte Bearbeitungen.
- Art. 6 DSV: Dieser Artikel betrifft Bundesorgane und ist für private Unternehmen nicht relevant.
Anforderung und mögliche technische Umsetzung
Die folgende Tabelle ordnet die Normen typischen Massnahmen zu. Die Spalte «Mögliche Umsetzung» enthält Beispiele aus der IT-Praxis, keine abschliessende Liste und keine Vorgabe des Gesetzes.
| Anforderung | Norm | Mögliche Umsetzung |
|---|---|---|
| Zugriffskontrolle: nur Berechtigte sehen Daten | Art. 3 Abs. 1 Bst. a DSV | Rollen und Gruppen statt Einzelrechte, Rechte beim Austritt entziehen |
| Benutzerkontrolle: Unbefugte können Systeme nicht nutzen | Art. 3 Abs. 1 Bst. c DSV | Mehrfaktor-Anmeldung, Firewall, VPN |
| Datenträgerkontrolle | Art. 3 Abs. 2 Bst. a DSV | Verschlüsselte Notebooks und Laufwerke |
| Wiederherstellung nach Zwischenfall | Art. 3 Abs. 2 Bst. d DSV | Backups nach der 3-2-1-Regel, regelmässige Restore-Tests |
| Systemsicherheit: aktueller Stand, kritische Lücken geschlossen | Art. 3 Abs. 2 Bst. f DSV | Patch-Management für Betriebssysteme und Anwendungen |
| Eingabe- und Bekanntgabekontrolle | Art. 3 Abs. 3 Bst. a und b DSV | Protokolle in Servern und Cloud-Diensten, Freigaben dokumentieren |
| Erkennung und Beseitigung von Verletzungen | Art. 3 Abs. 3 Bst. c DSV | Monitoring, Endgeräteschutz, Notfallplan |
| Protokollierung (nur bei Voraussetzungen) | Art. 4 DSV | Logs getrennt vom System speichern |
Protokollierung nach Art. 4 DSV
Wer unter Art. 4 DSV fällt, muss mindestens das Speichern, Verändern, Bekanntgeben, Löschen und Vernichten der Daten sowie das Zugreifen auf die Daten protokollieren (Fassung seit 1. Dezember 2025; zuvor nannte die DSV an dieser Stelle das «Lesen»). Die Protokolle geben Auskunft über die handelnde Person, die Art, das Datum und die Uhrzeit. Sie sind laut Art. 4 Abs. 5 DSV mindestens ein Jahr getrennt vom bearbeitenden System aufzubewahren und nur den zuständigen Stellen zugänglich zu machen.
Verzeichnis der Bearbeitungstätigkeiten: Art. 12 DSG
>Art. 12 DSG verpflichtet Verantwortliche und Auftragsbearbeiter, je ein Verzeichnis ihrer Bearbeitungstätigkeiten zu führen. Es enthält mindestens die Identität des Verantwortlichen, den Bearbeitungszweck, die Kategorien betroffener Personen und bearbeiteter Daten, die Kategorien der Empfänger und, falls Daten ins Ausland gehen, den Staat samt Garantien. Aufbewahrungsdauer und eine allgemeine Beschreibung der Sicherheitsmassnahmen sind anzugeben, wenn möglich.
Für kleinere Unternehmen sieht >Art. 24 DSV eine Ausnahme vor: Unternehmen und andere privatrechtliche Organisationen, die am 1. Januar eines Jahres weniger als 250 Mitarbeitende beschäftigen, sowie natürliche Personen müssen kein Verzeichnis führen. Die Ausnahme entfällt, wenn besonders schützenswerte Personendaten in grossem Umfang bearbeitet werden oder ein Profiling mit hohem Risiko stattfindet.
Datenschutz durch Technik und Voreinstellungen: Art. 7 DSG
Der Verantwortliche muss die Datenbearbeitung technisch und organisatorisch so ausgestalten, dass die Datenschutzvorschriften eingehalten werden, und dies ab der Planung berücksichtigen (Art. 7 Abs. 1 DSG). Die Massnahmen müssen dem Stand der Technik, Art und Umfang der Bearbeitung sowie dem Risiko angemessen sein. Zudem ist durch geeignete Voreinstellungen sicherzustellen, dass nur so viele Personendaten bearbeitet werden, wie der Zweck erfordert (Abs. 3). Praktisch betrifft das etwa Standard-Freigaben in Dateiablagen, Formulare mit Pflichtfeldern und die Frage, welche Daten ein neues Tool überhaupt erhält.
Meldung von Datensicherheitsverletzungen: Art. 24 DSG
Der Verantwortliche meldet dem EDÖB nach >Art. 24 Abs. 1 DSG so rasch als möglich eine Verletzung der Datensicherheit, die voraussichtlich zu einem hohen Risiko für die Persönlichkeit oder die Grundrechte der betroffenen Person führt. Die Meldung nennt mindestens Art und Folgen der Verletzung sowie die ergriffenen oder vorgesehenen Massnahmen. Ein Auftragsbearbeiter, etwa ein IT-Dienstleister, meldet eine Verletzung so rasch als möglich dem Verantwortlichen (Abs. 3).
Welche Angaben die Meldung enthalten muss, regelt >Art. 15 DSV. Der Verantwortliche muss Verletzungen ausserdem dokumentieren, und zwar mit den Tatsachen, den Auswirkungen und den ergriffenen Massnahmen. Die Dokumentation ist ab dem Zeitpunkt der Meldung mindestens zwei Jahre aufzubewahren. Technisch setzt das voraus, dass ein Vorfall überhaupt bemerkt wird und dass Logs vorhanden sind, aus denen sich Zeitpunkt, Dauer und betroffene Daten rekonstruieren lassen.
Bekanntgabe ins Ausland: Art. 16 DSG und Swiss-U.S. Data Privacy Framework
Personendaten dürfen nach >Art. 16 Abs. 1 DSG ins Ausland bekanntgegeben werden, wenn der Bundesrat festgestellt hat, dass der betreffende Staat einen angemessenen Schutz gewährleistet. Diese Staaten führt >Anhang 1 der DSV auf; Deutschland gehört dazu. Fehlt ein solcher Entscheid, braucht es geeignete Garantien nach Art. 16 Abs. 2, zum Beispiel Datenschutzklauseln in einem Vertrag oder vom EDÖB anerkannte Standarddatenschutzklauseln.
Für die USA hat der Bundesrat am 14. August 2024 entschieden, das Land im Umfang des Swiss-U.S. Data Privacy Framework in die Liste aufzunehmen. Die entsprechende Änderung der DSV trat laut >Medienmitteilung des Bundesrats am 15. September 2024 in Kraft. Der >EDÖB hält fest, dass der Rahmen ab diesem Datum den Datenaustausch mit zertifizierten US-Unternehmen abdeckt. Für Cloud- und SaaS-Dienste heisst das: Prüfen Sie, ob der US-Anbieter zertifiziert ist, und halten Sie das im Verzeichnis fest.
Bussen: Art. 60 bis 63 DSG
Die Strafbestimmungen sehen Bussen bis zu CHF 250'000 gegen private Personen vor (Art. 60 bis 63 DSG). Für die IT ist besonders >Art. 61 DSG relevant. Danach wird auf Antrag bestraft, wer vorsätzlich Personendaten unter Verstoss gegen Art. 16 ins Ausland bekanntgibt, die Datenbearbeitung ohne die Voraussetzungen von Art. 9 an einen Auftragsbearbeiter übergibt oder die vom Bundesrat erlassenen Mindestanforderungen an die Datensicherheit nicht einhält. Bei Widerhandlungen in Geschäftsbetrieben gelten die Art. 6 und 7 VStrR (Art. 64 DSG). Nach Art. 65 DSG verfolgen und beurteilen die Kantone die strafbaren Handlungen.
Was bedeutet das für die IT-Betreuung?
Das Gesetz schreibt keine bestimmten Produkte vor, es verlangt angemessene Massnahmen. Wer IT-Dienstleister einsetzt, muss sich nach >Art. 9 Abs. 2 DSG vergewissern, dass der Auftragsbearbeiter die Datensicherheit gewährleisten kann. Als Einstieg bewähren sich diese Schritte:
- Schutzbedarf und Risiko der wichtigsten Datensammlungen festhalten (Art. 1 DSV).
- Zugriffsrechte prüfen und Rollen statt Einzelfreigaben einführen.
- Backups einrichten und die Wiederherstellung testen.
- Updates für Betriebssysteme und Anwendungen regelmässig einspielen.
- Festlegen, wer einen Vorfall erkennt, bewertet und meldet.
- Dienste mit Auslandsbezug erfassen und die Grundlage nach Art. 16 DSG dokumentieren.
Wenn Sie Unterstützung möchten
Schweizer Kunden betreut Bitblade Schweiz – Sobiera, ein eigenständiges Einzelunternehmen mit Sitz in Rafz (ZH). Wir erfassen Anfragen als Ticket, schätzen den Aufwand vor der Beauftragung ein und rechnen erst nach Abnahme ab. Unsere Leistungen für die Schweiz finden Sie hier, den Kontakt unter /#kontakt.
Dieser Beitrag ist keine Rechtsberatung.
Häufige Fragen
Seit wann gilt das neue Datenschutzgesetz in der Schweiz?
Das revidierte Datenschutzgesetz (DSG, SR 235.1) und die Datenschutzverordnung (DSV, SR 235.11) sind am 1. September 2023 in Kraft getreten.
Muss ein KMU ein Verzeichnis der Bearbeitungstätigkeiten führen?
Grundsätzlich ja (Art. 12 DSG). Nach Art. 24 DSV sind Unternehmen mit weniger als 250 Mitarbeitenden am 1. Januar eines Jahres befreit, ausser sie bearbeiten besonders schützenswerte Personendaten in grossem Umfang oder führen ein Profiling mit hohem Risiko durch.
Wann muss eine Datenpanne gemeldet werden?
Der Verantwortliche meldet dem EDÖB so rasch als möglich eine Verletzung der Datensicherheit, die voraussichtlich zu einem hohen Risiko für die betroffenen Personen führt (Art. 24 Abs. 1 DSG). Eine feste Stundenfrist nennt das Gesetz nicht.
Dürfen Personendaten in die USA bekanntgegeben werden?
Seit dem 15. September 2024 gilt die USA im Umfang des Swiss-U.S. Data Privacy Framework als Land mit angemessenem Datenschutz. Die Bekanntgabe ist ohne zusätzliche Garantien möglich, wenn das empfangende US-Unternehmen zertifiziert ist.
Wie hoch sind die Bussen nach dem DSG?
Die Strafbestimmungen der Art. 60 bis 63 DSG sehen Bussen bis zu CHF 250'000 gegen private Personen vor. Strafbar ist nur vorsätzliches Handeln, bei mehreren Tatbeständen zudem nur auf Antrag.