Datensicherung im Unternehmen: 3-2-1-Regel, Backup-Arten und Restore-Test
Drei Kopien, zwei Medien, eine extern: Wir erklären die 3-2-1-Regel, die Backup-Arten, RPO und RTO sowie die BSI-Vorgaben zu Offline-Kopie und Restore-Test.
Die 3-2-1-Regel lautet: drei Kopien wichtiger Dateien, auf zwei verschiedenen Speichermedien, eine Kopie an einem anderen Standort. So beschreibt es die US-Behörde >CISA für kleine und mittlere Unternehmen. Das BSI geht in seinem >Maßnahmenkatalog Ransomware einen Schritt weiter: Mehrfache Kopien auf unterschiedlichen Backup-Lösungen, an unterschiedlichen Standorten gelagert, und zumindest eine Kopie offline. Ein Backup zählt aber erst, wenn sich die Daten nachweislich zurückspielen lassen.
Die 3-2-1-Regel im Detail
| Zahl | Bedeutung nach CISA |
|---|---|
| 3 | drei Kopien wichtiger Dateien |
| 2 | zwei verschiedene Arten von Speichermedien (CISA-Beispiel: Festplatte und Cloud) |
| 1 | eine Kopie außerhalb des Firmenstandorts |
CISA nennt außerdem Schutzmaßnahmen für die Backups selbst: physische Sicherheit, Verschlüsselung und Offline-Kopien. Wer die Regel erfüllt, hat noch keine Strategie; dazu gehören die Begriffe RPO und RTO, die richtige Backup-Art und der Restore-Test.
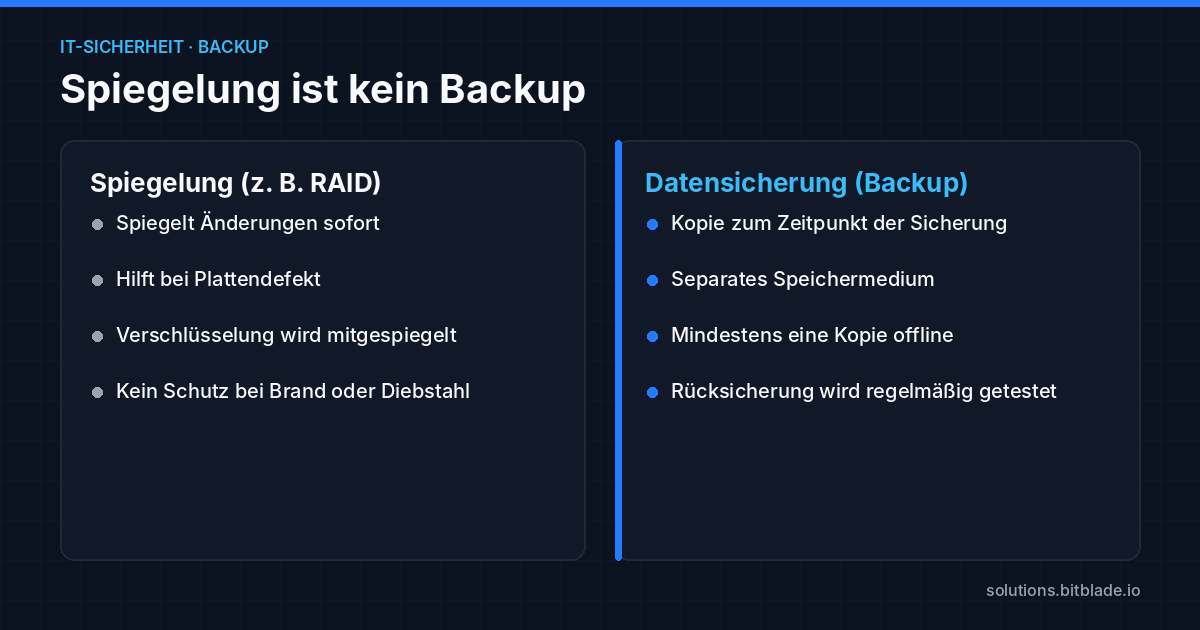
Spiegelung und RAID sind kein Backup
Ein RAID-System oder ein gespiegelter Ordner schützt vor dem Ausfall einzelner Datenträger. Nach dem >BSI-Baustein CON.3 gelten Spiegelungen nicht als Datensicherung, weil die gespiegelten Daten simultan verändert werden. Sie schützen nicht vor unbeabsichtigtem Überschreiben oder einer Infektion mit Schadsoftware. In den >Umsetzungshinweisen heißt es: RAID-Systeme helfen nicht bei Diebstahl, Ransomware oder Brand, deshalb müssen auch die darauf gespeicherten Daten auf zusätzliche Medien gesichert werden, die in anderen Brandabschnitten untergebracht sind.
Offline-Kopie gegen Ransomware
Das BSI begründet die Offline-Kopie im >Maßnahmenkatalog Ransomware so: Es sei inzwischen üblich, dass Angreifende mit zuvor erlangten Administrationsrechten gezielt nach allen Backups suchen und sie ebenso verschlüsseln wie Produktivsysteme. Deshalb solle zumindest je eine Kopie offline gesichert werden, also nach dem Backup von den anderen Systemen getrennt. Als Möglichkeiten nennt das BSI getrennte Tapes, ein getrenntes Archiv mit nötigem physischem Zugriff oder einen komplett vom eigenen Netz getrennten Cloud-Speicher.
Diese Trennung soll regelmäßig geprüft werden. Das BSI schlägt vor, dass ein Domänenadministrator testweise versucht, auf die getrennten Kopien zuzugreifen; das sollte nicht gelingen. Auf der Seite >Top 10 Ransomware-Maßnahmen steht der Satz: „Die Daten müssen in einem Offline-Backup gesichert werden.“ Im >Maßnahmenkatalog Ransomware warnt das BSI außerdem, Angreifer bewegten sich teils mehrere Wochen im Netzwerk und könnten bereits im Backup stecken. Vor einer Wiederherstellung sollte deshalb geprüft werden, ob die Backups mit Malware infiziert sind.
Backup-Arten im Vergleich
Der BSI-Baustein CON.3 unterscheidet in seinen >Umsetzungshinweisen diese Arten:
| Art | Was wird gesichert | Wiederherstellung |
|---|---|---|
| Vollsicherung | sämtliche Dateien zu einem Zeitpunkt, unabhängig von Änderungen; braucht viel Speicher | einfach und schnell, nur die betroffenen Dateien werden aus der letzten Vollsicherung geholt |
| Inkrementell | nur Dateien, die sich gegenüber der letzten Sicherung (voll oder inkrementell) geändert haben; spart Speicher und Zeit | letzte Vollsicherung plus gegebenenfalls mehrere inkrementelle Sicherungen nacheinander |
| Differenziell | Dateien, die sich gegenüber der letzten Vollsicherung geändert haben; mehr Speicher als inkrementell | letzte Vollsicherung plus die aktuellste differenzielle Sicherung |
| Image | die physischen Sektoren der Festplatte, also eine Vollsicherung | sehr schnell auf eine gleichartige Festplatte |
Welche Art passt, hängt laut BSI von Verfügbarkeitsanforderungen, Datenvolumen, Änderungsvolumen und Änderungszeitpunkten ab. Nach buchhalterischen Abschlüssen, an denen der Komplettbestand gesichert werden muss, kommt nur eine Vollsicherung infrage.
RPO und RTO: Die zwei Zahlen hinter jeder Strategie
Der >BSI-Standard 200-4 definiert beide Begriffe:
- RPO (Recovery Point Objective) ist der maximal zulässige Datenverlust, also wie alt verfügbare Daten höchstens sein dürfen. Laut BSI dient diese Größe auch dazu, den nötigen Datensicherungszyklus abzuleiten. Beträgt die RPO einen Tag, darf die letzte brauchbare Sicherung höchstens einen Tag alt sein.
- RTO (Recovery Time Objective) ist die geforderte Wiederanlaufzeit, gerechnet vom Ausrufen des Notfalls bis zur geforderten Inbetriebnahme der Ersatzlösung. Bei IT-Ressourcen kann das der Wechsel auf ein Ausweichsystem oder das Zurücksetzen auf den letzten gesicherten Zustand sein. Die RTO muss kürzer sein als die maximal tolerierbare Ausfallzeit des Prozesses.
Die RTO ordnet der Standard zeitkritischen Geschäftsprozessen und den dafür nötigen Ressourcen zu. Der Baustein CON.3 empfiehlt (Standard-Anforderung CON.3.A6), im Datensicherungskonzept die RPO je IT-System oder Gruppe von IT-Systemen zu berücksichtigen.
Restore-Test: Pflicht, nicht Kür
Der >Baustein CON.3 (Edition 2023) zählt fehlende Wiederherstellungstests zu den Gefährdungen: Werden Daten regelmäßig gesichert, ist damit nicht automatisch gewährleistet, dass sie sich problemlos wiederherstellen lassen. Die Basis-Anforderung CON.3.A15 lautet: „Es MUSS regelmäßig getestet werden, ob die Datensicherungen wie gewünscht funktionieren, vor allem, ob gesicherte Daten einwandfrei und in angemessener Zeit zurückgespielt werden können.“
Weitere Basis-Anforderungen aus CON.3, die für die Praxis wichtig sind:
- A2: Datensicherungen müssen immer auf separaten Speichermedien gespeichert werden. Besonders schützenswerte Medien sollen nur während der Sicherung und Wiederherstellung mit dem Netz verbunden sein.
- A4: Der Datensicherungsplan hält unter anderem fest, in welcher Reihenfolge Systeme und Anwendungen wiederhergestellt werden, wie lange Sicherungen aufbewahrt werden und wie sie vor unbefugtem Zugriff und Überschreiben geschützt sind.
- A12: Speichermedien werden räumlich getrennt von den gesicherten Systemen aufbewahrt, nach Möglichkeit in einem anderen Brandabschnitt.
- A14: Datensicherungen dürfen weder absichtlich noch unbeabsichtigt überschrieben werden können.
Das BSI empfiehlt außerdem, auch den vollständigen Wiederanlauf aller Server und Systeme (den „Schwarzstart“) zu planen und zu üben.
Cloud-Backup: Was vertraglich geklärt sein sollte
Wird ein Online-Speicher genutzt, sollten nach CON.3.A9 mindestens diese Punkte vertraglich geregelt sein: Vertragsgestaltung, Ort der Datenspeicherung, Service-Level-Agreements zur Verfügbarkeit, Authentisierungsmethoden, Verschlüsselung der Daten auf dem Speicher und auf dem Transportweg. Außerdem sollen Sicherungssystem und Netzanbindung so beschaffen sein, dass die zulässigen Sicherungs- und Wiederherstellungszeiten nicht überschritten werden. Als Offline-Variante in der Cloud nennt das BSI im Maßnahmenkatalog Ransomware einen komplett vom eigenen Netz getrennten Cloud-Speicher.
In sechs Schritten zur Backup-Strategie
- Daten und Systeme erfassen. Zu sichernde Daten, Speicher- und Änderungsvolumen, Verfügbarkeits- und rechtliche Anforderungen festhalten (CON.3.A1).
- RPO und RTO festlegen. Pro Prozess klären, wie viel Datenverlust und wie viel Ausfallzeit tragbar sind.
- Verfahren wählen. Backup-Art, Häufigkeit, Speichermedien und Aufbewahrungsort bestimmen (CON.3.A2).
- 3-2-1 umsetzen. Drei Kopien, zwei Medientypen, eine Kopie extern und zumindest eine offline.
- Backups schützen. Zugriff und Überschreibschutz regeln; bei erhöhtem Schutzbedarf alle Datensicherungen verschlüsseln, mit getrennt gesicherten Schlüsseln (CON.3.A13).
- Wiederherstellung testen und dokumentieren. Den Datensicherungsplan so ablegen, dass er auch bei Ausfall der Backup-Systeme verfügbar ist (CON.3.A6). Wie Backup in den Notfallplan passt, beschreiben wir im Beitrag zum IT-Notfallplan. Unter NIS2 fällt die Aufrechterhaltung des Betriebs einschließlich Backup und Notfallwiederherstellung in die Mindestbereiche des § 30 BSIG, siehe NIS2-Umsetzung für KMU.
Wenn Sie Unterstützung möchten
Wir von der Bitblade Solutions UG (haftungsbeschränkt) in Lauchringen betreuen Unternehmen bei IT-Security und Backup, deutschlandweit remote und vor Ort im Raum Lauchringen und Rafz; Anfragen erfassen wir als Ticket, den Aufwand schätzen wir vor der Beauftragung ein, abgerechnet wird nach Abnahme. Für Kundinnen und Kunden in der Schweiz ist „Bitblade Schweiz – Sobiera“ zuständig, ein eigenständiges Einzelunternehmen in Rafz (ZH), erreichbar über /ch/leistungen/. Mehr zum Angebot unter IT-Security & Backup, Kontakt unter /#kontakt.
Häufige Fragen
Was bedeutet die 3-2-1-Regel beim Backup?
Laut >CISA: drei Kopien wichtiger Dateien, auf zwei verschiedenen Speichermedien (zum Beispiel Festplatte und Cloud), eine Kopie an einem anderen Standort. Das BSI empfiehlt zusätzlich, mindestens eine Kopie offline zu halten.
Ist ein NAS oder RAID-System ein Backup?
Nein. Das BSI stellt klar, dass RAID-Systeme keine Datensicherung ersetzen: Sie helfen nicht bei Diebstahl, Ransomware oder Brand, weil Änderungen sofort auf die Spiegelung durchschlagen.
Was ist der Unterschied zwischen inkrementeller und differenzieller Sicherung?
Inkrementell sichert nur, was sich seit der letzten Sicherung geändert hat, und spart Platz. Differenziell sichert alles, was sich seit der letzten Vollsicherung geändert hat, braucht mehr Platz, lässt sich aber schneller zurückspielen.
Wie oft muss eine Datensicherung erstellt werden?
Das richtet sich nach dem maximal zulässigen Datenverlust (RPO). Das BSI leitet daraus den notwendigen Sicherungszyklus ab; der Baustein CON.3 verlangt, dass regelmäßig nach dem Datensicherungsplan gesichert wird.
Wie oft sollte die Wiederherstellung getestet werden?
Das BSI verlangt im Baustein CON.3 (Anforderung A15), dass regelmäßig getestet wird, ob Daten einwandfrei und in angemessener Zeit zurückgespielt werden können. Ein festes Intervall nennt es nicht.
Quellen
- >CISA: Back Up Business Data
- >BSI: IT-Grundschutz-Baustein CON.3 Datensicherungskonzept (Edition 2023, PDF)
- >BSI: Umsetzungshinweise zum Baustein CON.3 Datensicherungskonzept (PDF)
- >BSI: Maßnahmenkatalog Ransomware (Arbeitspapier, Version 1.0 vom 23.02.2022, PDF)
- >BSI: Top 10 Ransomware-Maßnahmen
- >BSI: Backups, Datensicherungskonzept und zentrale Datenhaltung
- >BSI-Standard 200-4 Business Continuity Management (PDF)