NIS2-Umsetzung für KMU: Wer betroffen ist und was jetzt gilt
Das NIS-2-Umsetzungsgesetz gilt seit dem 6. Dezember 2025. Wir erklären Schwellenwerte, Registrierung, Meldefristen, Bußgelder und die ersten Schritte für KMU.
NIS2 ist die EU-Richtlinie >(EU) 2022/2555 über Maßnahmen für ein hohes gemeinsames Cybersicherheitsniveau. In Deutschland ist das Umsetzungsgesetz am 5. Dezember 2025 im >Bundesgesetzblatt verkündet worden (BGBl. 2025 I Nr. 301) und laut >BSI seit dem 6. Dezember 2025 in Kraft. Betroffen sind Unternehmen aus bestimmten Sektoren ab 50 Beschäftigten oder mehr als 10 Mio. Euro Jahresumsatz und Bilanzsumme. Sie müssen sich beim BSI registrieren, Risikomanagementmaßnahmen umsetzen und erhebliche Sicherheitsvorfälle melden.
Stand dieses Beitrags: 26. Oktober 2026. Wir haben die Gesetzestexte auf gesetze-im-internet.de und die Seiten des BSI zu diesem Datum gelesen.
Wo steht die Umsetzung in Deutschland?
Die >Richtlinie trägt das Datum 14. Dezember 2022. Die Mitgliedstaaten hatten laut >Europäischer Kommission bis zum 17. Oktober 2024 Zeit, sie in nationales Recht zu überführen. Deutschland hat das mit dem Gesetz zur Umsetzung der NIS-2-Richtlinie getan. Die Regeln für Unternehmen stehen im neu gefassten BSI-Gesetz (BSIG). Das BSI rechnete bei Inkrafttreten mit >rund 29.500 beaufsichtigten Einrichtungen, nach bisher etwa 4.500. Ob das Gesetz für ein Unternehmen gilt, muss das Unternehmen laut BSI selbst prüfen; eine Mitteilung vom BSI gibt es nicht.
Wer ist betroffen?
Zwei Voraussetzungen müssen zusammenkommen. Das Unternehmen bietet entgeltlich Waren oder Dienstleistungen an und gehört zu einer Einrichtungsart aus Anlage 1 oder 2 BSIG. Zusätzlich muss es eine Größenschwelle erreichen (>§ 28 BSIG).
| Einordnung | Beschäftigte | oder Umsatz und Bilanzsumme |
|---|---|---|
| Besonders wichtige Einrichtung (sonstige Einrichtungen aus Anlage 1) | mindestens 250 | Umsatz über 50 Mio. Euro und Bilanzsumme über 43 Mio. Euro |
| Wichtige Einrichtung (Anlage 1 oder 2) | mindestens 50 | Umsatz und Bilanzsumme jeweils über 10 Mio. Euro |
Anlage 2 nennt unter anderem >Abfallbewirtschaftung, Lebensmittel, verarbeitendes Gewerbe, Anbieter digitaler Dienste und Forschung. Unabhängig von der Größe erfasst sind laut >BSI-FAQ unter anderem Anbieter elektronischer Kommunikationsdienste, Vertrauensdiensteanbieter, TLD-Registries und DNS-Diensteanbieter. Betreiber kritischer Anlagen sind automatisch besonders wichtige Einrichtungen.
Für die Zählung gelten Besonderheiten. Nach der >BSI-FAQ werden Beschäftigte in Jahresarbeitseinheiten gerechnet, Teilzeit anteilig. Die Größenklasse wechselt erst, wenn ein Schwellenwert in zwei aufeinanderfolgenden Geschäftsjahren überschritten ist. Daten verbundener Unternehmen werden grundsätzlich hinzugerechnet, es sei denn, das Unternehmen ist bei seinen IT-Systemen und Prozessen unabhängig (§ 28 Abs. 4 BSIG). Eine unverbindliche Orientierung gibt die Betroffenheitsprüfung des BSI, auf die das BSI auf seiner >Themenseite verweist.
Auch wer nicht selbst betroffen ist, kann Anforderungen spüren. Betroffene Einrichtungen müssen ihre Lieferkette absichern (§ 30 Abs. 2 Nr. 4 BSIG). Laut BSI-FAQ können nicht betroffene Zulieferer deshalb über Verträge indirekt Pflichten bekommen.
Welche Pflichten gelten?
Risikomanagementmaßnahmen
Nach >§ 30 BSIG müssen Einrichtungen geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen ergreifen und deren Einhaltung dokumentieren. Absatz 2 nennt zehn Mindestbereiche, darunter Risikoanalyse und IT-Sicherheitskonzepte, Bewältigung von Sicherheitsvorfällen, Aufrechterhaltung des Betriebs (Backup, Notfallwiederherstellung, Krisenmanagement), Sicherheit der Lieferkette, Schwachstellenmanagement, Schulungen, Zugriffskontrolle sowie Multi-Faktor-Authentifizierung. Mehr dazu in unseren Beiträgen zur Datensicherung nach der 3-2-1-Regel und zum IT-Notfallplan.
Registrierung beim BSI
Besonders wichtige und wichtige Einrichtungen müssen sich nach >§ 33 BSIG spätestens drei Monate, nachdem sie erstmals als solche gelten, beim BSI registrieren. Das BSI schreibt auf seiner >Themenseite, die gesetzliche Frist sei bereits abgelaufen; wer betroffen und noch nicht registriert ist, soll sich umgehend registrieren. Die Registrierung läuft in zwei Schritten: zuerst ein ELSTER-Organisationszertifikat über „Mein Unternehmenskonto“, dann die Registrierung im >BSI-Portal. Anzugeben sind unter anderem Name und Rechtsform, Anschrift und Kontaktdaten einschließlich öffentlicher IP-Adressbereiche, der Sektor und die zuständigen Aufsichtsbehörden. Änderungen sind unverzüglich, spätestens binnen zwei Wochen zu melden.
Meldepflichten
Erhebliche Sicherheitsvorfälle gehen an die gemeinsame Meldestelle von BSI und Bundesamt für Bevölkerungsschutz und Katastrophenhilfe (>§ 32 BSIG).
| Meldung | Frist |
|---|---|
| Frühe Erstmeldung | unverzüglich, spätestens innerhalb von 24 Stunden nach Kenntnis |
| Meldung mit erster Bewertung | unverzüglich, spätestens innerhalb von 72 Stunden nach Kenntnis |
| Abschlussmeldung | spätestens einen Monat nach der Meldung; dauert der Vorfall noch an, folgt zunächst eine Fortschrittsmeldung |
Wann ein Vorfall „erheblich“ ist, erklärt das BSI in seinem >Infopaket zur Meldepflicht. Gemeldet wird über das BSI-Portal; vor der Registrierung dient laut BSI ein Online-Formular im Melde- und Informationsportal.
Pflichten der Geschäftsleitung
>§ 38 BSIG verpflichtet die Geschäftsleitung, die Risikomanagementmaßnahmen umzusetzen und deren Umsetzung zu überwachen. Verletzt sie diese Pflichten, haftet sie der Einrichtung für einen schuldhaft verursachten Schaden, wobei vorrangig das Gesellschaftsrecht der jeweiligen Rechtsform gilt. Außerdem muss die Geschäftsleitung regelmäßig an Schulungen teilnehmen. Ein festes Intervall nennt das Gesetz nicht.
Bußgelder
>§ 65 BSIG sieht für nicht oder nicht rechtzeitig ergriffene Risikomanagementmaßnahmen, fehlende Dokumentation und fehlerhafte oder verspätete Meldungen Geldbußen bis zu 10 Mio. Euro bei besonders wichtigen und bis zu 7 Mio. Euro bei wichtigen Einrichtungen vor. Liegt der weltweite Gesamtumsatz über 500 Mio. Euro, gelten bis zu 2 Prozent beziehungsweise 1,4 Prozent des Gesamtumsatzes.
Erste Schritte für KMU
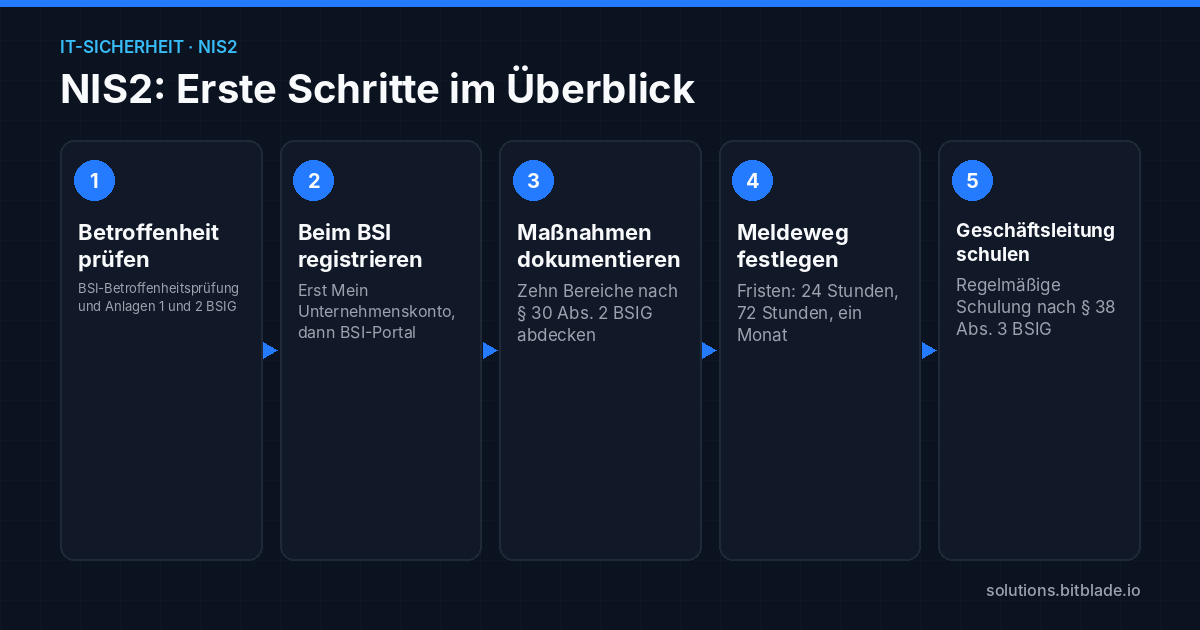
- Betroffenheit prüfen. Sektor in den Anlagen 1 und 2 BSIG suchen, Beschäftigte, Umsatz und Bilanzsumme nach § 28 BSIG ermitteln, die BSI-Betroffenheitsprüfung durchlaufen und das Ergebnis dokumentieren.
- Registrieren. „Mein Unternehmenskonto“ und ELSTER-Organisationszertifikat einrichten, dann im BSI-Portal registrieren.
- Geschäftsleitung einbinden. Verantwortung für Umsetzung und Überwachung festlegen und Schulungstermine planen.
- Ist-Zustand erfassen. Die zehn Bereiche aus § 30 Abs. 2 BSIG gegen den aktuellen Stand prüfen, Lücken und Verantwortliche festhalten.
- Meldeweg festlegen. Wer erkennt einen erheblichen Vorfall, wer meldet, wer erreicht das BSI-Portal? Die Fristen von 24 Stunden, 72 Stunden und einem Monat gehören in den Notfallplan.
- Betrieb absichern. Backup, Wiederherstellung und Notbetrieb regeln und die Wiederherstellung testen.
- Lieferkette prüfen. Dienstleister und Software-Anbieter nach ihren Sicherheitsmaßnahmen fragen und Anforderungen vertraglich festhalten.
- Nachweisbar dokumentieren. Maßnahmen, Entscheidungen und Schulungen so ablegen, dass sie gegenüber dem BSI belegbar sind.
Und Unternehmen in der Schweiz?
Die Schweiz ist kein EU-Mitglied, das BSIG gilt dort nicht. Maßgeblich ist das Schweizer Informationssicherheitsgesetz (ISG). Seit dem 1. April 2025 müssen >Betreiberinnen und Betreiber kritischer Infrastrukturen Cyberangriffe innerhalb von 24 Stunden nach Entdeckung an das Bundesamt für Cybersicherheit (BACS) melden. Können bei der Erstmeldung noch nicht alle Angaben gemacht werden, bleiben 14 Tage zur Vervollständigung. Gemeldet wird über das Meldeformular im Cyber Security Hub. Laut >FAQ des BACS gelten für kleine Unternehmen weitreichende Ausnahmen in der Cybersicherheitsverordnung, andere Unternehmen können freiwillig melden. Das >Merkblatt des BACS nennt Bussen bis CHF 100'000 bei Nichtmeldung, die ab dem 1. Oktober 2025 gelten. Schweizer Unternehmen, die NIS2-pflichtige Kunden in Deutschland beliefern, können wie oben beschrieben über Lieferkettenanforderungen berührt sein.
Wenn Sie Unterstützung möchten
Wir von der Bitblade Solutions UG (haftungsbeschränkt) in Lauchringen betreuen Unternehmen bei IT-Security und Backup, deutschlandweit remote und vor Ort im Raum Lauchringen und Rafz. Anfragen erfassen wir als Ticket, schätzen den Aufwand vor der Beauftragung ein und rechnen erst nach Abnahme ab. Mehr dazu unter IT-Security & Backup, den Kontakt finden Sie unter /#kontakt.
Dieser Beitrag ist keine Rechtsberatung.
Häufige Fragen
Ab wie vielen Mitarbeitenden gilt NIS2?
Als wichtige Einrichtung gilt, wer in einem Sektor der Anlagen 1 oder 2 BSIG entgeltlich Waren oder Dienstleistungen anbietet und mindestens 50 Beschäftigte hat oder Umsatz und Bilanzsumme von jeweils über 10 Mio. Euro. Ab 250 Beschäftigten oder über 50 Mio. Euro Umsatz und über 43 Mio. Euro Bilanzsumme sind Unternehmen aus Anlage 1 besonders wichtige Einrichtungen (>§ 28 BSIG).
Ist das NIS2-Umsetzungsgesetz in Deutschland schon in Kraft?
Ja. Das Gesetz wurde am 5. Dezember 2025 im Bundesgesetzblatt verkündet (BGBl. 2025 I Nr. 301) und ist laut BSI seit dem 6. Dezember 2025 in Kraft.
Welche Fristen gelten für die Meldung eines Cyberangriffs?
Erhebliche Sicherheitsvorfälle sind unverzüglich zu melden, spätestens mit einer frühen Erstmeldung innerhalb von 24 Stunden und einer Meldung innerhalb von 72 Stunden nach Kenntniserlangung. Die Abschlussmeldung folgt spätestens einen Monat nach der Meldung (>§ 32 BSIG).
Wie hoch sind die Bußgelder bei NIS2?
Nach >§ 65 BSIG bis zu 10 Mio. Euro bei besonders wichtigen und bis zu 7 Mio. Euro bei wichtigen Einrichtungen. Bei über 500 Mio. Euro Gesamtumsatz gelten bis zu 2 % beziehungsweise 1,4 % des Gesamtumsatzes.
Gilt NIS2 auch in der Schweiz?
Die Schweiz ist kein EU-Mitglied. Für Betreiber kritischer Infrastrukturen gilt dort seit dem 1. April 2025 eine Meldepflicht für Cyberangriffe nach dem Informationssicherheitsgesetz, Meldung an das BACS innerhalb von 24 Stunden nach Entdeckung (>BACS).
Quellen
- >Richtlinie (EU) 2022/2555 (NIS-2-Richtlinie), EUR-Lex
- >NIS2 Directive: securing network and information systems, Europäische Kommission
- >Bundesgesetzblatt 2025 I Nr. 301 (recht.bund.de)
- >BSI-Pressemitteilung: NIS-2-Umsetzungsgesetz ab morgen in Kraft (5. Dezember 2025)
- >§ 28 BSIG
- >Anlage 2 BSIG
- >§ 30 BSIG
- >§ 32 BSIG
- >§ 33 BSIG
- >§ 38 BSIG
- >§ 65 BSIG
- >BSI: NIS-2-regulierte Unternehmen
- >BSI: NIS-2-Pflichten
- >BSI: Fragen und Antworten zu NIS-2
- >BSI: Anleitung zur Registrierung im BSI-Portal
- >BSI: NIS-2-Meldepflicht
- >BACS: Meldepflicht für Cyberangriffe auf kritische Infrastrukturen
- >BACS: Informationen zur Meldepflicht
- >BACS: FAQ zur Meldepflicht
- >BACS: Merkblatt Meldepflicht (PDF)