IT-Notfallplan für KMU: Aufbau, Inhalte und BSI-Vorlagen
Ein IT-Notfallplan regelt Kontakte, Meldewege, Wiederanlauf und Notbetrieb. Wir zeigen den Aufbau nach BSI-Standard 200-4 und die Vorlagen, die das BSI für KMU bereitstellt.
Ein IT-Notfallplan legt vorab fest, wer bei einem IT-Ausfall wen alarmiert, welche Systeme in welcher Reihenfolge wieder anlaufen und wie der Betrieb bis dahin weiterläuft. Die methodische Grundlage liefert der >BSI-Standard 200-4 zum Business Continuity Management (BCM). Für kleine Unternehmen bezeichnet das BSI in seiner >Broschüre „Einstieg in das BCM für KMU“ ein sogenanntes Reaktiv-BCMS als kosteneffizienten und schnell umsetzbaren Einstieg.
Notfallplan, Notfallhandbuch, Notfallkarte: Was ist was?
Das Notfallhandbuch ist laut BSI-Standard 200-4 das zentrale Ergebnisobjekt des BCM. Es bündelt alle für einen Not- oder Krisenfall relevanten Informationen zur Notfallbewältigung und kann je nach Größe des Unternehmens in mehrere Dokumente für die strategische, taktische und operative Ebene aufgeteilt werden.
Die Notfallpläne im Handbuch unterscheidet die >BSI-Broschüre für KMU in drei Arten:
- Der Geschäftsfortführungsplan beschreibt den Betrieb im Notfall mit eingeschränkten Ressourcen.
- Der Wiederanlaufplan beschreibt, wie die Ressourcen für den Notbetrieb bereitgestellt werden.
- Der Wiederherstellungsplan beschreibt, wie das Unternehmen in den Normalbetrieb zurückgeführt wird.
Im Reaktiv-BCMS ist der Geschäftsfortführungsplan die Grundlage. Wiederanlauf- und Wiederherstellungsplan greifen laut BSI erst ab der nächsten Stufe, dem Aufbau-BCMS.
Die IT-Notfallkarte ist dagegen ein Aushang. Das BSI hat sie dem Schild „Verhalten im Brandfall“ nachempfunden, sie soll Beschäftigten an zentralen Orten Verhaltenshinweise für IT-Notfälle geben. Ihre drei Kernbotschaften: die Ansprechpartner und ihre Erreichbarkeit kennen, entscheidende Informationen sofort weitergeben und Gegenmaßnahmen nur nach Absprache treffen. Es gibt ein editierbares Feld für die Notfallrufnummer, etwa die des IT-Dienstleisters. Die Nutzung in der eigenen Organisation, auch durch Dienstleister, ist erlaubt; Veränderung und kommerzielle Nutzung sind es laut >BSI-Seite zur Notfallkarte nicht.
Was das BSI für KMU bereitstellt
| Material | Inhalt | Stand |
|---|---|---|
| >IT-Notfallkarte | Aushang „Verhalten bei IT-Notfällen“, PDF in DIN A4, auch mit Platz für das eigene Logo | ohne Datum auf der BSI-Seite |
| >Maßnahmenkatalog Notfallmanagement, Fokus IT-Notfälle | Maßnahmen in vier Phasen: Vorbereitung, Bereitschaft, Bewältigung, Nachbereitung | Stand Mai 2021 (PDF) |
| >Einstieg in das BCM für KMU | Broschüre mit Leitfaden für ein Reaktiv-BCMS | Stand August 2025 |
| >Dokumentenvorlage Notfallhandbuch | Word-Datei zum BSI-Standard 200-4 für BCM-Beauftragte | 29.06.2021 |
| >BSI-Standard 200-4 | Methodik für ein Business Continuity Management System, löst den BSI-Standard 100-4 ab | Version 1.0, Mai 2023 |
Der Maßnahmenkatalog sagt über sich selbst, dass er sich auf IT-Notfälle beschränkt. Ein vollständiges Notfallmanagement betrachtet zusätzlich den Ausfall von Personal, Infrastruktur und Dienstleistern.
Bausteine eines IT-Notfallplans
| Baustein | Was hineingehört | Grundlage |
|---|---|---|
| Kontakte und Erreichbarkeit | Liste aller Ansprechpartner mit Erreichbarkeit, Verfügbarkeit und gegebenenfalls Service-Level-Agreement; Erstkontakt für IT-Notfälle festlegen; IT-Dienstleister vorab ansprechen | >Maßnahmenkatalog |
| Alarmierungs- und Meldewege | Wer wird intern wie informiert; welche externen Meldepflichten (Datenschutz, KRITIS und andere) müssen fristgerecht erfüllt werden | Maßnahmenkatalog |
| Zeitkritische Prozesse | Business-Impact-Analyse mit maximal tolerierbarer Ausfallzeit, geforderter Wiederanlaufzeit (RTO) und maximal zulässigem Datenverlust (RPO) | >BSI-Standard 200-4 |
| Wiederanlaufreihenfolge | In welcher Reihenfolge IT-Systeme und Anwendungen wiederhergestellt werden | >CON.3.A4 |
| Notbetrieb | Alternativprozesse wie manuelle Bestellungen oder papierbasierte Dokumentation; Ersatzressourcen wie Ausweichbüros, mobile Arbeitsplätze oder externe Dienstleister | >BSI-Broschüre KMU |
| Backup-Wiederherstellung | Datensicherungskonzept und Rücksicherung, die regelmäßig geübt wird | Maßnahmenkatalog, CON.3.A15 |
| Kommunikation | Regeln für Information nach innen und außen; wer Mitarbeitende, Kundinnen, Kunden und Zulieferer verständigt; Notfallkommunikation über Hotlines oder alternative E-Mail-Wege | BSI-Broschüre KMU, Maßnahmenkatalog |
| Übung und Pflege | Szenarien testen, Pläne nach jeder Übung und jedem realen Notfall anpassen | BSI-Broschüre KMU |
Eine Einzelheit aus dem Baustein >CON.3 Datensicherungskonzept gehört in jede Planung: Liegen die Informationen zur Wiederherstellung nur digital vor, können sie bei Großschäden wie Ransomware ebenfalls verloren gehen. Daraus folgt für uns, den Notfallplan zusätzlich ausgedruckt oder offline bereitzuhalten.
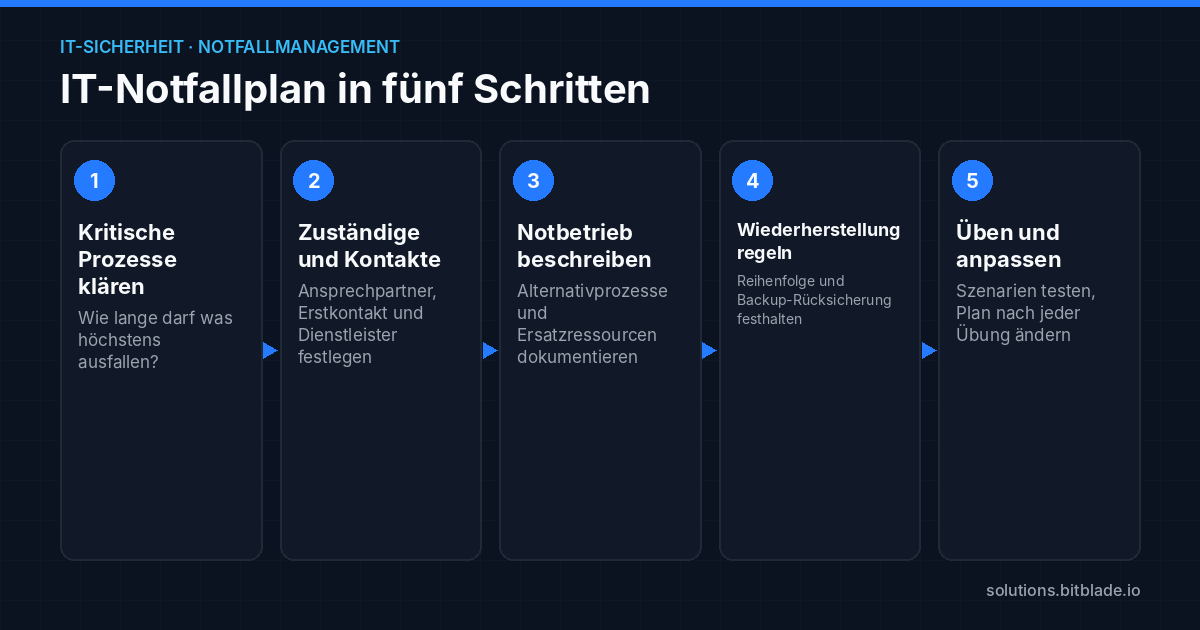
In fünf Schritten zum ersten Notfallplan
Die folgenden Schritte folgen dem Leitfaden für ein Reaktiv-BCMS aus der >BSI-Broschüre und dem >Maßnahmenkatalog.
- Kritische Prozesse bestimmen. Wie lange darf jeder Prozess höchstens ausfallen, wie lange soll der Notbetrieb laufen können und welche Ressourcen braucht er?
- Zuständige benennen. Das BSI empfiehlt Beauftragte für Informationssicherheit und Notfallmanagement, nach Möglichkeit nicht in Personalunion, und einen Erstkontakt für IT-Notfälle.
- Kontakte klären. Ansprechpartnerliste anlegen, Dienstleister vorab kontaktieren und klären, bei welchen Vorfällen (etwa DDoS, Ransomware, Online-Betrug) sie unterstützen.
- Notbetrieb und Wiederherstellung dokumentieren. Checklisten und Schritt-für-Schritt-Anleitungen je Geschäftsprozess, Backup-Rücksicherung eingeschlossen.
- Üben und anpassen. Beschäftigte einbinden, Szenarien wie Notstrom, Backup-Wiederherstellung oder ERP-Ausfall testen, den Plan danach überarbeiten.
Im Ernstfall: erste Schritte nach BSI-Checkliste
Das BSI gibt in seiner >Checkliste Organisatorisches eine Reihenfolge vor: Ruhe bewahren, IT-Sicherheitsverantwortliche, Datenschutzbeauftragte, IT-Betrieb und Geschäftsleitung informieren, einen Krisenstab bilden, Rollen verteilen, Informationen sammeln, Kommunikation bündeln, Meldepflichten und vertragliche Informationspflichten prüfen und externe Unterstützung holen. Der Maßnahmenkatalog ergänzt: Systemprotokolle, Log-Dateien und Notizen sichern, am besten bevor auf den Systemen eine Analyse beginnt, und alles fortlaufend dokumentieren.
Wohin melden?
Deutschland
- Betroffene Einrichtungen nach NIS2 melden erhebliche Sicherheitsvorfälle über das BSI-Portal, mit Fristen von 24 und 72 Stunden und einer Abschlussmeldung nach spätestens einem Monat (>BSI). Einzelheiten stehen in unserem Beitrag zur NIS2-Umsetzung für KMU.
- Datenschutzverletzungen gehen laut BSI-Checkliste an die zuständige Aufsichtsbehörde.
- Eine freiwillige, gegebenenfalls anonymisierte Meldung ist über das Meldeformular des BSI-Melde- und Informationsportals möglich. Außerdem empfiehlt der Maßnahmenkatalog zu prüfen, ob Kontakt zur Zentralen Ansprechstelle Cybercrime beim Landeskriminalamt aufgenommen und Anzeige erstattet wird.
- Das BSI-Service-Center nennt in einem >BSI-Flyer die Rufnummer +49 (0) 800 274 1000 und die Adresse service-center@bsi.bund.de.
Schweiz
Das Bundesamt für Cybersicherheit (BACS) stellt ein >Meldeformular im Cyber Security Hub bereit. Es kann die Meldung auf Wunsch an weitere meldepflichtige Behörden wie FINMA oder EDÖB weiterleiten. Wer keinen Zugang zur Plattform möchte, findet über den Meldebutton auf der BACS-Startseite eine alternative Meldemöglichkeit mit E-Mail-Vorlage. Meldepflichtig sind nach der >BACS-Seite zur Meldepflicht Betreiber kritischer Infrastrukturen, und zwar innerhalb von 24 Stunden nach Entdeckung, mit 14 Tagen zur Vervollständigung. Laut >BACS-FAQ können alle anderen Unternehmen freiwillig melden.
Wenn Sie Unterstützung möchten
Wir von der Bitblade Solutions UG (haftungsbeschränkt) in Lauchringen betreuen Unternehmen bei IT-Security und Backup, deutschlandweit remote und vor Ort im Raum Lauchringen und Rafz; Anfragen erfassen wir als Ticket, den Aufwand schätzen wir vor der Beauftragung ein, abgerechnet wird nach Abnahme. Für Kundinnen und Kunden in der Schweiz ist „Bitblade Schweiz – Sobiera“ zuständig, ein eigenständiges Einzelunternehmen in Rafz (ZH), erreichbar über /ch/leistungen/. Mehr zu unserem Angebot unter IT-Security & Backup, Kontakt unter /#kontakt.
Häufige Fragen
Was gehört in einen IT-Notfallplan?
Mindestens eine Ansprechpartnerliste mit Erreichbarkeit, Alarmierungs- und Meldewege, die zeitkritischen Prozesse mit ihren Ausfallzeiten, die Reihenfolge des Wiederanlaufs, Regeln für den Notbetrieb, die Rücksicherung der Backups und Regeln zur Kommunikation nach innen und außen.
Was ist der Unterschied zwischen Notfallplan und Notfallhandbuch?
Nach BSI-Standard 200-4 bündelt das Notfallhandbuch alle Informationen zur Notfallbewältigung. Die einzelnen Pläne darin, etwa Geschäftsfortführungsplan, Wiederanlaufplan und Wiederherstellungsplan, sind die Notfallpläne.
Gibt es eine kostenlose Vorlage vom BSI?
Ja. Das BSI stellt eine Word-Dokumentenvorlage für ein Notfallhandbuch zum BSI-Standard 200-4 bereit, außerdem die IT-Notfallkarte als PDF und den Maßnahmenkatalog zum Notfallmanagement mit Fokus auf IT-Notfälle.
Wie oft sollte ein IT-Notfallplan getestet werden?
Das BSI nennt kein festes Intervall. Es empfiehlt, Szenarien regelmäßig zu üben, etwa die Backup-Wiederherstellung oder den Ausfall des ERP-Systems, und die Pläne nach jeder Übung und jedem realen Notfall anzupassen.
Wo wird ein Cyberangriff in der Schweiz gemeldet?
Beim Bundesamt für Cybersicherheit (BACS) über das Meldeformular im Cyber Security Hub. Pflicht ist die Meldung innerhalb von 24 Stunden für Betreiber kritischer Infrastrukturen, andere Unternehmen können freiwillig melden.
Quellen
- >BSI-Standard 200-4 Business Continuity Management (PDF)
- >BSI: Einstieg in das BCM für KMU (Broschüre, Stand August 2025)
- >BSI: Maßnahmenkatalog zum Notfallmanagement, Fokus IT-Notfälle (Stand Mai 2021)
- >BSI: IT-Notfallkarte
- >BSI: Dokumentenvorlage für ein Notfallhandbuch
- >BSI: Checkliste Organisatorisches bei einem IT-Sicherheitsvorfall
- >BSI: IT-Grundschutz-Baustein CON.3 Datensicherungskonzept (Edition 2023, PDF)
- >BSI: NIS-2-Meldepflicht
- >BSI: Schritt für Schritt zur Datensicherung (Flyer, PDF)
- >BACS: Wie muss gemeldet werden?
- >BACS: Informationen zur Meldepflicht
- >BACS: FAQ zur Meldepflicht